Savunma sanayii uyum ve güvenlik
This content is not available in your language yet.
Savunma sanayii paketleri iki ayrı üründen oluşur ve ayrı birer sürüm/lisans ailesidir. Savunma Güvenlik tesis, güvenlik alanı, tesis güvenlik belgesi, kişi izni, yetkilendirme, ziyaret, bilgi varlığı ve güvenlik olaylarının üst veri ve süreç kaydını tutar. Savunma Uyum ise kalite ve güvenlik standartlarına (çerçeve) karşı hazırlık değerlendirmesi, kanıt, bulgu ve denetim paketi çalışmasını yürütür. Bu rehber ikisini tipik bir döngüde birleştirir: önce güvenlik kayıtlarını kurar, süreli belgeleri izler, olayları yönetir; sonra uyum değerlendirmesini kanıt ve bulguyla denetime hazırlarsınız.
Önemli sınırlar: Güvenlik tarafında belge, form taraması, soruşturma ya da sağlık içeriği ve gizlilik dereceli içerik ürüne yüklenmez, yalnız üst veri ve referans tutulur. Ürün hiçbir otorite kararı vermez; belge ve izin durumu sizin girdiğiniz karardır. Uyum ekranlarındaki iç hazırlık göstergeleri kuruluşun kendi göstergesidir; resmî puan ya da belge durumu değildir.
Başlamadan önce
Bölüm başlığı “Başlamadan önce”- İlgili paket firmada açık olmalıdır. Kapalıysa ekranda “Savunma Güvenlik add-on’u bu kurulumda lisanslı değil.” ya da “Savunma Uyum add-on’u bu kurulumda lisanslı değil.” yazar. Üst çubukta firma seçili olmalıdır. Bu modül lisansınıza bağlıdır; açtırmak için bizimle iletişime geçin.
- Yetkiler Ayarlar › Roller’de Savunma Güvenlik — … ve Savunma Uyum — … sayfaları üzerinden verilir; her sekme kendi bölüm iznine bağlıdır ve izin yoksa sekme hiç görünmez. Birçok işlemde dört göz ilkesi vardır: kaydı giren kişi aynı kaydı doğrulayamaz ya da onaylayamaz.
- Parametreler: İki ürünün ekranları Ayarlar › Parametreler’den oran ya da eşik okumaz. Güvenlik tarafında kuruluşun tanımları Tip ayarları sekmesindedir (erişim politikası tarih aralıklı sürümdür: yürürlük günü + gerekçe, geçmişe dönük yürürlük verilemez, eski sürüm değişmez); şart verisi eksikse erişim kararı uydurma sonuç üretmez, reddeder. Belge, izin ve yetki için “süresi yaklaşıyor” uyarı penceresinin gün sayısı ürün tarafından sabit uygulanır, Parametreler’de tarihli satır değildir ve ekrandan değiştirilemez; yalnız Harp Odası’ndaki “Yaklaşıyor” penceresi (gün) süzgeci o görünüm için gün girmenize izin verir.
- Kimlik, soruşturma ve sağlık bilgisi, belge taraması ve fotoğraf bu ekranlara girilmez.
Akışa genel bakış
Bölüm başlığı “Akışa genel bakış”- Tip ayarlarını yapın — Savunma Güvenlik › Tip ayarları
- Tesis, bölge ve güvenlik alanını kurun — Tesisler, Güvenlik alanları, Politikalar
- Tesis güvenlik belgesini ve başvuruyu izleyin — Başvurular, Belgeler, TÖGEK
- Personel güvenliği, kişi izni ve yetkilendirme — Personel güvenliği, Yetkilendirmeler, Erişim kararı
- Eğitim, ziyaret ve bilgi varlığı — Eğitim ve brifing, Ziyaretler, Bilgi kütüğü
- Kontrol, alan denetimi, olay ve bulgu — Kontroller, Alan denetimleri, Olaylar ve bulgular
- Süreli kayıtları izleyin — Pano, Harp Odası, Raporlar
- Uyum çerçevesini ve değerlendirmeyi kurun — Savunma Uyum › Çerçeveler, Değerlendirmeler
- Kanıt, bulgu ve eylem — Kanıt kasası, Bulgu ve eylemler
- Denetime hazırlanın — Denetimler, Denetim paketi, Harp Odası
1. Tip ayarlarını yapın
Bölüm başlığı “1. Tip ayarlarını yapın”Savunma Güvenlik ekranında Tip ayarları diğer sekmelerin ön koşuludur: bölge/alan tipi olmadan bölge ve alan açılamaz, belge türü olmadan belge ya da başvuru açılamaz, gizlilik şeması olmadan bilgi varlığı kaydedilemez. Burada Erişim politikası (Giriş için tesisin yürürlükte güvenlik belgesi, Her erişim için yürürlükte kişi izni, Zorunlu eğitimin etkisi: aranmaz, eksikse onay gerekli, eksikse ret; Yürürlük günü ve Gerekçe ile Yeni sürümü kaydet), Güvenlik bölgesi tipleri, Güvenlik alanı tipleri, Belge türleri, Belge seviyeleri, Başvuru kontrol listeleri, Derecelendirme şemaları ve Gizlilik dereceleri tanımlanır. Ürün hazır belge türü ya da seviye adı taşımaz; bunlar kuruluşun verisidir.
Sonraki adıma taşınan: bölge/alan tipleri, belge türü ve seviyeleri, gizlilik şeması, erişim politikası.
2. Tesis, bölge ve güvenlik alanını kurun
Bölüm başlığı “2. Tesis, bölge ve güvenlik alanını kurun”Tesisler sekmesinde Yeni tesis ile Kod, Ad ve Şube girilir; tesis Taslak açılır ve onay yetkisiyle Etkinleştir edilir. Tesis kartında Güvenlik bölgeleri bölümünden Bölge ekle ile bölge (gerekirse üst bölge) tanımlanır; gözden geçirme için Gözden geçirme tarihi ve Sonraki gözden geçirme girilip Gözden geçirmeyi kaydet’e basılır (vadesi gelenlerde “Gözden geçirme vadesi geldi” rozeti çıkar). Tesis askıya alınırsa etkin bölge ve alanları da askıya alınır; yeniden etkinleştirme onları kendiliğinden açmaz.
Güvenlik alanları sekmesinde Yeni alan ile bölge, alan tipi, Kod ve Ad girilir. Durum akışı Taslak → İncelemeye gönder → Onayla → Etkinleştir’dir. Politikalar sekmesinde sürümlü güvenlik politikası (asgari kişi izni seviyesi, tesis belgesi şartı, Denetim aralığı (gün)) taslak olarak hazırlanır, gerekçeyle Yayımla ile kilitlenir ve alan kartındaki Alanın politikaları bölümünden alana bağlanır; bağlı politika yoksa alanın kendi erişim şartı aranmaz. Denetim aralığı kuruluşun kendi kuralıdır, yasal değer değildir.
Sonraki adıma taşınan: etkin tesis, bölge ve alan; belge ve personel kayıtlarının bağlanacağı hedefler.
3. Tesis güvenlik belgesini ve başvuruyu izleyin
Bölüm başlığı “3. Tesis güvenlik belgesini ve başvuruyu izleyin”Başvurular sekmesinde belgelendirme sürecini izlersiniz: Yeni başvuru ile Konu (Tesis / Kişi), sistem, belge türü, seviye, Kontrol listesi ve Hedef tarih girilir; liste maddeleri Durum (Açık, Tamam, Uygulanamaz) ve Kanıtın yeri (referans) ile işlenir. Süreç adımı bölümünde Hazırlığa başla, Başvuru verildi, İncelemeye alındı, Denetim yapıldı ilerler; Karar: onaylandı, Karar: eylem gerekli ve Karar: reddedildi otorite kararıdır, Tarih ve Dayanak (yazı sayısı) girilmeden kaydedilmez. Onaylanan başvuruda Belge taslağı aç (kişi başvurusunda Kişi izni taslağı aç) ile kayıt oluşturulur.
Belgeler sekmesinde Belge kaydı aç ile tesis, sistem (Ulusal / NATO / Diğer), belge türü ve seviye seçilir; kayıt Taslak başlar. Belge üst verisi bölümünde Belge no, Veren makam, Veriliş tarihi, Bitiş tarihi, Kapsam ve Belgenin aslı (Fiziksel konum ya da DMS dokümanı) girilir. Başka bir yetkili Doğrula (geçerli) der; üst veriyi giren kişi doğrulayamaz. Askı, iptal ve askının kaldırılması Karar kaydı bölümünde Karar tarihi ve Dayanak (yazı sayısı) ile girilir. Süresi dolacak belge için Yenileme kaydı aç aynı tesis, sistem, tür ve seviyeyle taslak açar; yeni kayıt doğrulanınca eski belge “Yenilendi” olur. Listede bitiş tarihinin yanında “N gün kaldı” ya da “Süresiz” görünür. Tesis el kitabı revizyonları (TÖGEK) ayrı sekmede kaydedilir: revizyon açılır, İncelemeye gönder, sonra yetkili Yürürlüğe al der.
Sonraki adıma taşınan: doğrulanmış, yürürlükteki tesis belgesi (erişim politikası bunu şart koşabilir).
4. Personel güvenliği, kişi izni ve yetkilendirme
Bölüm başlığı “4. Personel güvenliği, kişi izni ve yetkilendirme”Personel güvenliği sekmesinde Profil aç ile İK’daki çalışan için güvenlik profili açılır; profil Etkin, İncelemede, Kısıtlı (iç tedbir) ya da Kapalı olur ve periyodik gözden geçirme Gözden geçirmeyi kaydet ile işlenir. Profil kartında Kişi izni kaydı aç ile sistem, belge türü ve seviye seçilir; Belge no, Veren makam, Geçerlilik başlangıcı, Geçerlilik bitişi ve Belgenin aslı girilir, başka bir yetkili Doğrula (geçerli) der. Süresi yaklaşan ve dolan izinler “N yaklaşıyor” ve Personel 360 Süresi dolanlar listesinde görünür; yenileme için Yenileme kaydı aç kullanılır. Çalışan işten ayrılırsa izinleri yürürlükte sayılmaz; kayıtlar karara bağlanıp profil kapatılır.
Yetkilendirmeler sekmesi bilme gereğine dayalı yetkiyi yönetir: Yetki talebi aç ile Çalışan, Bağlam (Tesis / Güvenlik bölgesi / Güvenlik alanı / Proje), Hedef, Başlangıç, Bitiş, gerekirse Geçici ve Bilme gereğinin dayanağı girilir; İncelemeye gönder’den sonra yetkili Onayla, Reddet, Düzeltme için iade et, Askıya al ya da İptal et der. Onay dört gözdür; ret, iade, askı ve iptal Gerekçe ister. Dayanağı düşmüş kayıtta kartın üstünde nedeni yazar (ör. “Süresi doldu.”, “Çalışan işten ayrıldı.”).
Erişim kararı sekmesi “bu çalışan bu kaynağa erişebilir mi” sorusunu cevaplar: Çalışan, Kaynak türü, Hedef ve Karar günü seçilip Sorgula’ya basılır; sonuç gerekçeleriyle gelir ve her karar değiştirilemez Karar izine yazılır.
Sonraki adıma taşınan: yürürlükteki kişi izinleri ve onaylı yetkilendirmeler (erişim kararının girdisi).
5. Eğitim, ziyaret ve bilgi varlığı
Bölüm başlığı “5. Eğitim, ziyaret ve bilgi varlığı”Eğitim ve brifing sekmesinde Brifing aç ile güvenlik brifingi hazırlanır (hazırlayan yayımlayamaz), Gereksinim aç ile Kapsam (Genel (herkes), Güvenlik alanı, Proje, Kişi izni türü) ve Geçerlilik (ay) tanımlanır, Etkinleştir ile yürürlüğe alınır; Eğitim ata ile çalışana termin verilir ve brifinge bağlı atama Okundu kaydı gir ile tamamlanır. Zorunlu eğitimin erişim kararına etkisi 1. adımdaki politikadan gelir.
Ziyaretler sekmesinde Yeni ziyaret talebi (Ziyaret no, Tesis, Ziyaretçinin kuruluşu, Ev sahibi, Ziyaretin amacı, Başlangıç, Bitiş) açılır; Ziyaretçi ekle ve Alan talep et ile ziyaretçiler ve girecekleri alanlar girilir, Ev sahibi incelemesine gönder → güvenlik incelemesi → Onayla akışı işler (onay dört gözdür), ziyaret gününde kapıda Giriş yaz ve Çıkış yaz kullanılır. Bilgi kütüğü sekmesinde Yeni bilgi varlığı ile gizlilik dereceli varlığın yalnız üst verisi (Kayıt no, derece, Saklandığı yer) kaydedilir; Zimmetle, Devir öner, İmha öner, Dereceyi değiştir ve Gözden geçirme kaydet işlemleri geçmişe ekleme-yalnız yazılır.
6. Kontrol, alan denetimi, olay ve bulgu
Bölüm başlığı “6. Kontrol, alan denetimi, olay ve bulgu”Kontroller sekmesinde kuruluşun kontrol kütüphanesi tutulur; Yeni uygulama kaydı ile kontrol bir tesise ya da alana uygulanır, Uygulandı denir ve Doğrulama kaydet ile sonucu (Etkili, Kısmen etkili, Etkisiz) kaydedilir. Alan denetimleri sekmesinde Yeni denetim planı ile alan denetimi planlanır; her Kontrol satırları satırı Uygun, Uygun değil ya da Uygulanamaz diye işlenir, Yapıldığı gün ve Genel sonuç (Yeterli, Gözlemli, Yetersiz) girilip Tamamla’ya basılır.
Güvenlik olayı Olaylar ve bulgular sekmesinde Olay bildir ile açılır. Olay kartında Derece, Yürüten, Kontrol altına alma özeti ve Etki değerlendirmesi girilir; durum düğmeleriyle Ön değerlendirmeye al → Kontrol altına almaya geç → Soruşturmaya geç → Etki değerlendirmesine geç → Bildirim kararına gönder → Düzeltici eyleme geç → Doğrulamaya gönder → Kapat ilerler. Bildirim kararı bölümünde yetkili Bildirim gerekli ya da Bildirim gerekli değil der; karar girilmeden olay ilerlemez, gerekli bulunan bildirim kaydedilmeden olay kapanmaz. Eylem ekle ile kontrol altına alma, düzeltici ve önleyici eylemler yürütülür; Bulgu aç ile bulgu kaydedilir ve kapanış dört gözdür.
Sonraki adıma taşınan: açık olay, bulgu ve gecikmiş denetimler Pano’daki Kritik açık listesine düşer.
7. Süreli kayıtları izleyin
Bölüm başlığı “7. Süreli kayıtları izleyin”Pano sekmesi sayı kutularını ve Kritik açık listesini gösterir; liste sayılardan ayrıdır ve hiçbir toplam ya da süzgeç onu örtmez. Listede tesisin yürürlükte güvenlik belgesinin kalmaması, dayanağı düşmüş yetkilendirme, yetersiz bulunan kontrol, planlanan günü geçmiş alan denetimi, zimmetlisi işten ayrılmış bilgi varlığı, süresi aşılmış ziyaret, açık kritik olay, bildirim vadesi geçmiş olay ve açık kritik bulgu yer alır. Harp Odası sekmesi tüm bölümleri tek iş kalemi panosunda toplar: Açık iş kalemi, Gecikti, Yakında, Karar bekliyor kutuları; Tesis, İş türü, Vadesi şu güne kadar, “Yaklaşıyor” penceresi (gün) ve Yalnız kritik süzgeçleri; Tesis matrisinde tesis başına açık iş ve Belge örtüsü (Belge kaydı yok / Yürürlükte / Düştü). Raporlar sekmesinde Tesis güvenlik belgesi sicili, Kişi güvenlik izni sicili, Süresi dolan ve dolmak üzere olan izinler, Ziyaret sicili, Güvenlik olayı sicili ve Kritik güvenlik açıkları gibi raporlar Çalıştır ile alınır, ⬇ Excel, ⬇ PDF ya da Yazdır ile çıktı verilir.
8. Uyum çerçevesini ve değerlendirmeyi kurun
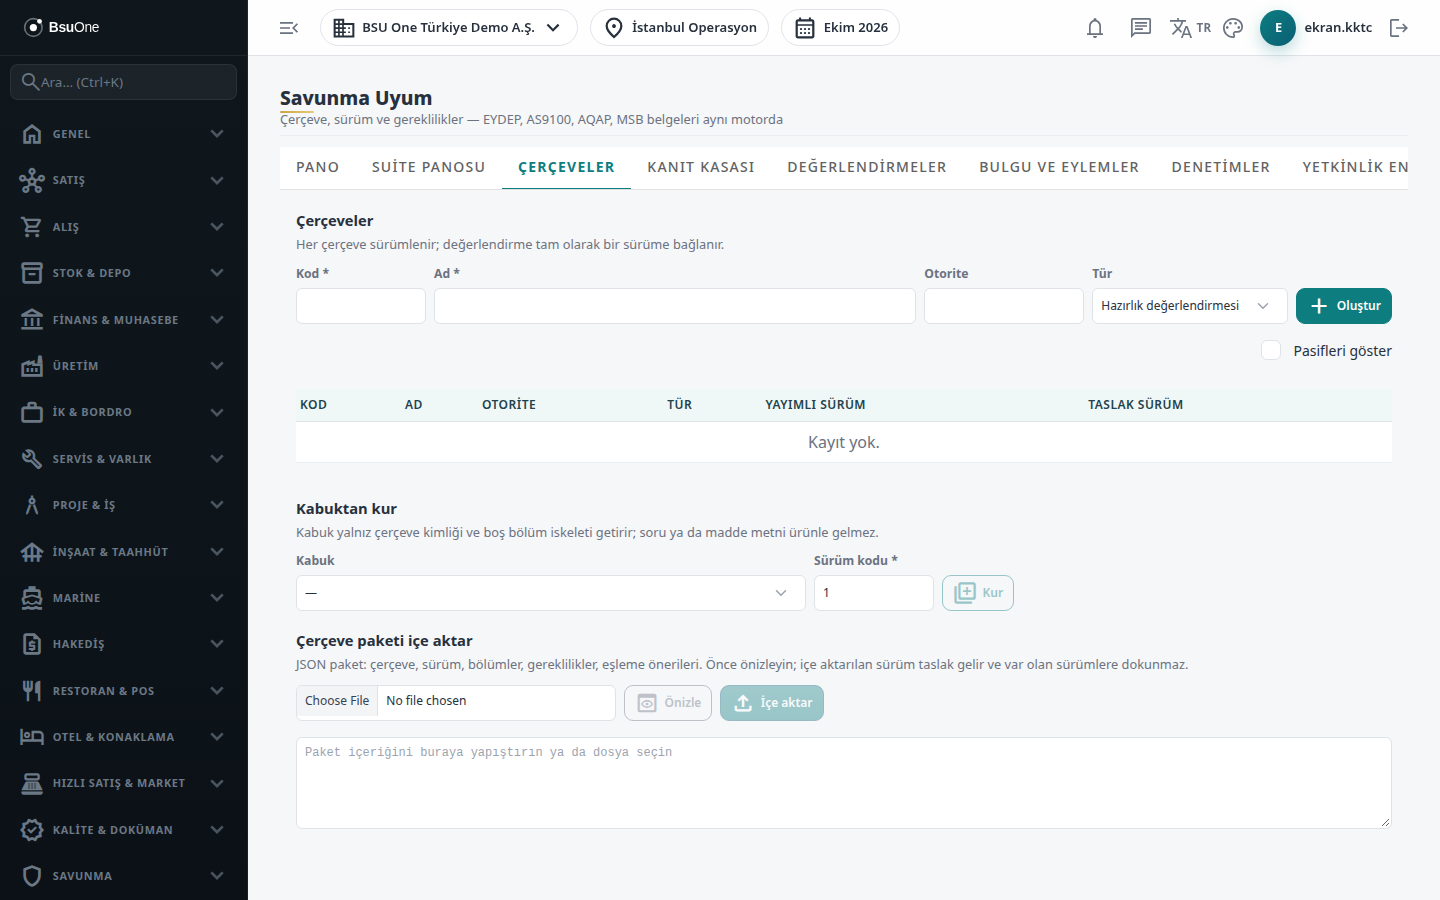
Bölüm başlığı “8. Uyum çerçevesini ve değerlendirmeyi kurun”Savunma Uyum ekranında Çerçeveler sekmesinde uyum çerçevesi kurulur: elle (Kod, Ad, Otorite, Tür), Kabuktan kur ile hazır iskeletten ya da Çerçeve paketi içe aktar ile JSON paketten. Hazırlık çalışma kitabınız (Excel) varsa İçe aktarma sekmesiyle taşınır. Taslak sürümde Kaynak referansı, Yürürlük başlangıcı girilir, Bölüm ekle ve Gereklilik ekle ile içerik yazılır, onay yetkilisi Yayımla der; yayımlı sürüm değişmez, değişiklik için sürüm kopyalanır.
Değerlendirmeler sekmesinde Yeni değerlendirme yalnız yayımlı bir çerçeve sürümünden açılır (yoksa “Yayımlı çerçeve sürümü yok. Değerlendirme yalnız yayımlı sürümden açılır.” uyarısı çıkar); Ad, Tür (Öz değerlendirme, İç denetim, Prova denetim, Dış değerlendirme hazırlığı, Belgelendirme hazırlığı), sürüm, Hedef denetim tarihi ve Tesis / şube girilir. Aşamayı değiştir ile süreç ilerler; kalemler Seçilenlere ata ile sorumlu birim, anahtar kullanıcı, gözden geçiren ve termine atanır.
Sonraki adıma taşınan: atanmış kalemler; her kalem kanıt ve cevap bekler.
9. Kanıt, bulgu ve eylem
Bölüm başlığı “9. Kanıt, bulgu ve eylem”Kalem sahibi Kuruluş cevabını yazar. Kanıtlar Kanıt kasası sekmesinde Yeni kanıt ile kaydedilir (Ad, Kanıt türü, Gizlilik kategorisi, Saklama biçimi, isteğe bağlı Geçerlilik sonu), Karşıladığı gereklilikler bölümünde gerekliliğe Bağla’nır, İncelemeye sun ile gönderilir. İnceleme yetkilisi Doğrula ya da Reddet der (ret gerekçe ister; kanıtı sunan kendi kanıtını inceleyemez), ardından Bağı doğrula ile “bu kanıt bu gerekliliği karşılıyor” kararını ayrıca verir. Doğrulanmış kanıta yeni dosya yüklenirse kanıt yeniden doğrulamaya gider. Gözden geçiren değerlendirme kaleminde Karar (Hazır, Kısmi, Uygun değil, Uygulanamaz) verir; “Hazır” için en az bir sayılan (doğrulanmış, süresi dolmamış) kanıt gerekir ve cevabı yazan kişi kendi kalemini karara bağlayamaz.
Eksik kalemde Bu kalemden bulgu aç ile bulgu açılır. Bulgu ve eylemler sekmesinde bulguya Eylem ekle ile düzeltici/önleyici eylemler girilir; eylem sahibi İlerlemeyi kaydet ve Tamamla der, doğrulama yetkilisi Etkili ya da Etkisiz der (tamamlayan kendi eylemini doğrulayamaz). Tüm eylemler bitip doğrulanınca Bulguyu kapat’a basılır. Kalite paketi açıksa bulgu kartındaki QMS’te CAPA aç CAPA’yı kalite yönetiminde açar (Kalite ve doküman yaşam döngüsü).
10. Denetime hazırlanın
Bölüm başlığı “10. Denetime hazırlanın”Denetimler sekmesinde Yeni denetim ile iç, müşteri, tedarikçi ya da prova denetimi planlanır; Denetimi başlat ile yürür. Prova denetimde Prova oturumları bölümünde sorular değerlendirme kalemlerinden ya da serbest soru olarak eklenir, her soru için Cevap kalitesi ve Kanıt hazırlığı kaydedilir, zayıf sonuçlu soruda Bulgu aç kullanılır. Denetimi tamamla ve onay yetkilisinin Denetimi kapat’ı ile denetim kapanır. Müşteri sözleşmelerinin kalite maddeleri Sözleşme kalite şartları, yetkinlikler Yetkinlik envanteri sekmesinde izlenir.
Savunma Uyum Pano’su iç hazırlığı (resmî puan değildir), vadesi geçmiş kalemleri, süresi dolacak kanıtları, geciken eylemleri ve Denetim takvimini gösterir; Harp Odası kritik açıkları, kalem durumu sütunlarını ve kanıt tamlığını tek ekranda toplar. Denetçiye verilecek dosya için Denetim paketi sekmesinde Değerlendirme ve Paket kipi (Yalnız dizin, Dizin + kanıt referansları, Dizin + onaylı, dışa aktarılabilir dosyalar) seçilir, Önizle’den sonra Paketi üret ve indir ile zip alınır; Üretim geçmişi her paketi kaydeder. Resmî sonuç geldiğinde değerlendirmede Resmî sonuç bölümüne kaynağıyla girilir ve değerlendirme Kilitle ile dondurulur.
İki paket birlikte lisanslıysa her iki Pano’da Suite panosu sekmesi görünür ve her paketin kutuları birlikte gösterilir.
Sık takılınan noktalar
Bölüm başlığı “Sık takılınan noktalar”| Ekranda gördüğünüz mesaj | Anlamı / ne yapmalı |
|---|---|
| “Savunma Güvenlik add-on’u bu kurulumda lisanslı değil.” / “Savunma Uyum add-on’u bu kurulumda lisanslı değil.” | Paket firmada kapalı. Bu modül lisansınıza bağlıdır; açtırmak için bizimle iletişime geçin. |
| “Yetkiniz yok.” | Paketin hiçbir sayfasında Görme yetkiniz yok. |
| “Önce tip ayarlarında bir belge türü tanımlayın.” | Tip ayarları sekmesinde belge türü tanımlayın. |
| “Önce bir tesis kartında güvenlik bölgesi açın.” / “Önce tip ayarlarında tip tanımlayın.” | Alan açmadan önce bölge ve alan tipi gerekir. |
| “Bu belge türü seviye ister.” / “Seviye, belgenin sistemine ait değil.” | Sistemle uyumlu seviye seçin. |
| ""Geçerli” için belge no, veren makam ve veriliş tarihi girilmiş olmalı.” | Belge üst verisini tamamlayın. |
| “Üst veriyi giren kişi kaydı doğrulayamaz; başka bir yetkili doğrulamalı.” | Doğrulamayı başka yetkiliye bırakın. |
| “Karar tarihi ve dayanağı (yazı sayısı) girilmeden bu karar kaydedilemez.” | Karar tarihini ve dayanağı girin. |
| “Otoriteye ait alanlar yalnız taslakta değişir. Düzeltme için kaydı taslağa geri gönderin.” | Taslağa geri gönder ile gerekçeli geri alın. |
| “Bu hedef için yetkilendirme yok” / “Yürürlükte kişi izni yok” gibi erişim kararı gerekçeleri | Eksik şartı Yetkilendirmeler ya da Personel güvenliği sekmesinde tamamlayın. |
| “Şartın verisi eksik (istenen seviye bulunamadı)” | Şart verisi eksik olduğu için erişim sorgusu uydurma sonuç üretmez; ilgili seviyeyi Tip ayarları’nda tanımlayın. |
| “Yayımlı çerçeve sürümü yok. Değerlendirme yalnız yayımlı sürümden açılır.” | Çerçeveler sekmesinde sürümü yayımlayın. |
| “{0} henüz başlatılmadı; taslak değerlendirmeden paket üretilemez.” | Değerlendirmeyi başlatın. |
| “Paket önizlemek ve üretmek için değerlendirmeleri ve kanıt kasasını görme yetkisi de gerekir.” | Rolünüze bu iki sayfanın Görme yetkisini ekletin. |